
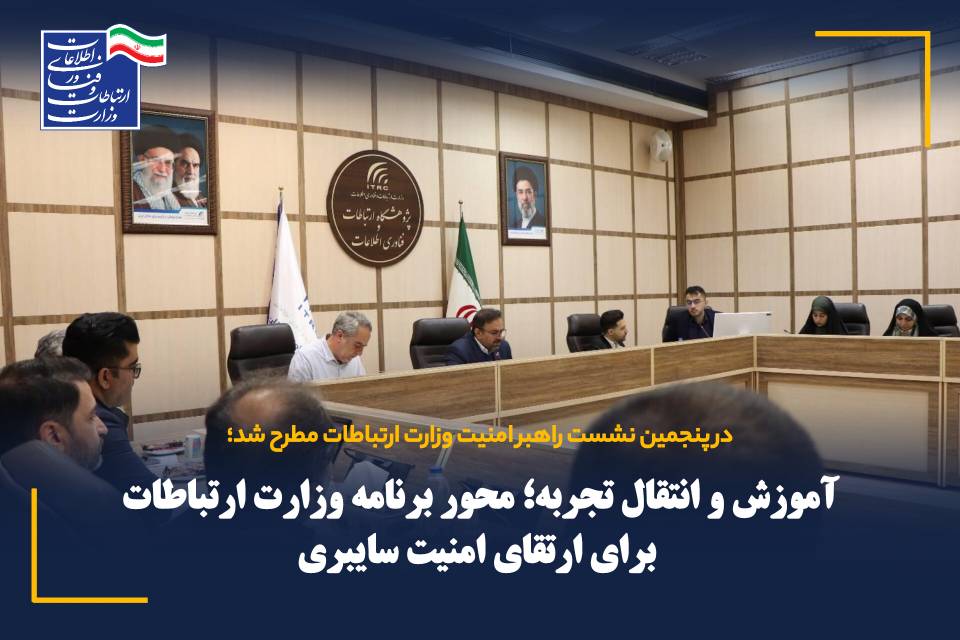
پنجمین نشست تخصصی راهبر امنیت وزارت ارتباطات و فناوری اطلاعات با محوریت تحلیل حملات سایبری اخیر، بررسی آسیبپذیریها و انتقال تجربیات عملیاتی، با حضور مدیران و کارشناسان حوزه امنیت سایبری دستگاههای تابعه در پژوهشگاه ارتباطات و فناوری اطلاعات برگزار شد.
به گزارش نبض ایران، به نقل از روابط عمومی پژوهشگاه ارتباطات و فناوری اطلاعات، این نشست در قالب یک دوره آموزشی و تخصصی و با مشارکت کارشناسان حوزه امنیت سایبری و همکاران مرکز مدیریت راهبردی افتا برگزار شد. این برنامه در راستای مأموریتهای راهبر امنیت و اجرای برنامه ارتقای بلوغ امنیت سایبری سازمانها و شرکتهای تابعه وزارت ارتباطات دنبال شد.
بررسی شیوههای حملات سایبری و آسیبپذیریهای امنیتی
در این دوره، سناریوهای حملات سایبری اخیر، شیوهها و تکنیکهای مهاجمان، نحوه بهرهبرداری از آسیبپذیریهای امنیتی و عوامل مؤثر در وقوع و گسترش حملات مورد بررسی قرار گرفت.
همچنین با تشریح تجربیات حاصل از حملات سایبری به شبکه بانکی کشور، راهکارهای شناسایی نقاط ضعف زیرساختی، پیشگیری از حملات، مدیریت رخدادهای امنیتی و افزایش تابآوری سایبری تشریح شد.
تأکید بر ارتقای توان تخصصی نیروی انسانی
در این نشست، محمدحسین شیخی، رئیس پژوهشگاه ارتباطات و فناوری اطلاعات و راهبر امنیت وزارت ارتباطات، با تأکید بر ضرورت ارتقای دانش تخصصی و توان عملیاتی نیروی انسانی برای مقابله با تهدیدات سایبری، بر استمرار برگزاری دورههای آموزشی تخصصی برای مدیران و کارشناسان سازمانها و شرکتهای تابعه تأکید کرد.
وی هدف از تداوم این دورهها را ارتقای سطح علمی، افزایش آمادگی عملیاتی و تقویت توان دفاع سایبری مجموعههای تابعه وزارت ارتباطات عنوان کرد.
تقویت امنیت و تابآوری زیرساختهای ارتباطی
این نشست با هدف انتقال تجربیات عملیاتی، افزایش آگاهی نسبت به شیوههای نوین حملات سایبری و تبدیل درسآموختههای رخدادهای گذشته به اقدامات پیشگیرانه و اصلاحی برگزار شد.
تقویت هماهنگی میان دستگاههای تابعه و ارتقای امنیت و تابآوری زیرساختهای ارتباطی و فناوری اطلاعات کشور از دیگر اهدافی است که در چارچوب این برنامه دنبال میشود.
منبع: روابط عمومی پژوهشگاه ارتباطات و فناوری اطلاعات